最近写了些什么
RECENT WRITINGS从公网暴露到按需访问:Caddy + Tailscale 改造自建服务的完整实践
一次真实的个人服务器改造复盘:将代码仓库、身份认证、持续集成、镜像仓库和后台管理从公网迁入内网,同时保留 API、网站和文件服务的公网访问...
Node.js 18 到 Node.js 26:八年间那些真正值得关注的变化
如果你一直在使用 Node.js,可能会有一种很明显的感觉 Node.js 已经越来越不像一个“只能跑 JavaScript 的后端运行时”了。Node.js 18 时代,我们开始习惯直接使用 `fetch()`、`node:test`;到了 Node.js 20,Node.js 开始拥有 Permission Model;Node.js 22 进一步完善 ESM、WebSocket、`node --run`、文件系统 `glob`...
Kafka 从入门到生产实践:消息、分区、消费者组与常见问题
Kafka 是一个分布式事件流平台,最初由 LinkedIn 开发,后来成为 Apache 顶级项目。在实际后端系统中,Kafka 经常被用于**异步解耦、日志采集、消息通知、数据同步、削峰填谷以及事件驱动架构**。本文不会只讲概念,而是从一个实际业务场景出发,逐步理解 Kafka 的核心概念以及生产环境中容易踩到的坑。
Tailscale:搭建安全的异地组网网络
Tailscale 是一个基于 WireGuard 的组网工具,可以让分散在不同网络中的电脑、服务器、手机和 NAS 像处于同一个局域网一样互相访问。它最大的特点是:不需要自己搭建传统 VPN 服务器,也不需要公网 IPv4,就可以实现设备之间的安全互联。
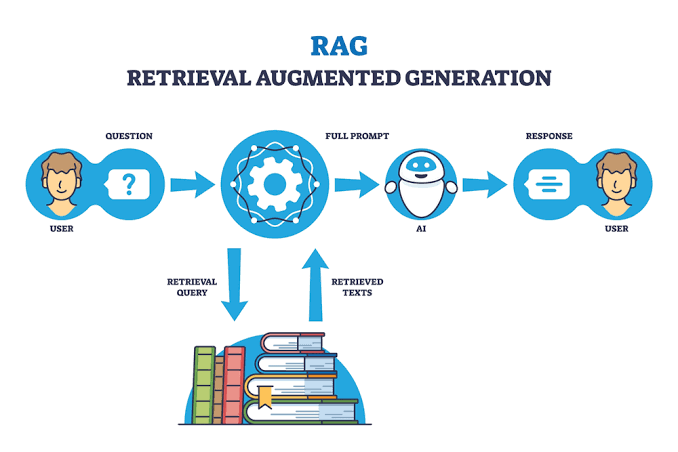
AI RAG 技术详解:从基本原理到完整知识库问答流程
随着大语言模型的发展,基于 AI 的问答、智能客服、企业知识库和代码助手逐渐成为常见的应用场景。但在实际开发中,大模型有一个比较明显的问题:它掌握的是训练过程中学习到的知识,并不天然了解某个企业内部的文档、最新业务数据或者用户自己的私有资料...
ES2016 到 ES2026:JavaScript 十年间那些真正值得使用的新特性
JavaScript 发展到今天,已经很难再用“脚本语言”三个字概括。从 ES2016 开始,ECMAScript 正式进入了每年发布一个版本的节奏。过去十年里,JavaScript 增加了大量新语法、新 API 和新的异步编程能力。很多今天看起来理所当然的写法,其实都是近几年才加入标准的。
Kubernetes:从容器编排到生产实践
在 Docker 出现之后,我们解决了应用运行环境不一致的问题。开发人员可以把应用、依赖、运行时环境一起打包成镜像,然后通过容器启动.对于一台服务器来说,这已经足够简单。但如果服务器从 1 台变成 10 台、100 台甚至更多,问题就开始出现了...
Docker是如何工作的
Docker 已经成为现代应用开发和部署中非常常见的基础设施。很多开发者第一次接触 Docker 时,通常是从几个命令开始:docker build docker run docker ps 这些命令当然很重要,但如果只停留在“会用命令”的阶段,遇到稍微复杂一点的问题就很容易迷糊。